Semplificare per governare
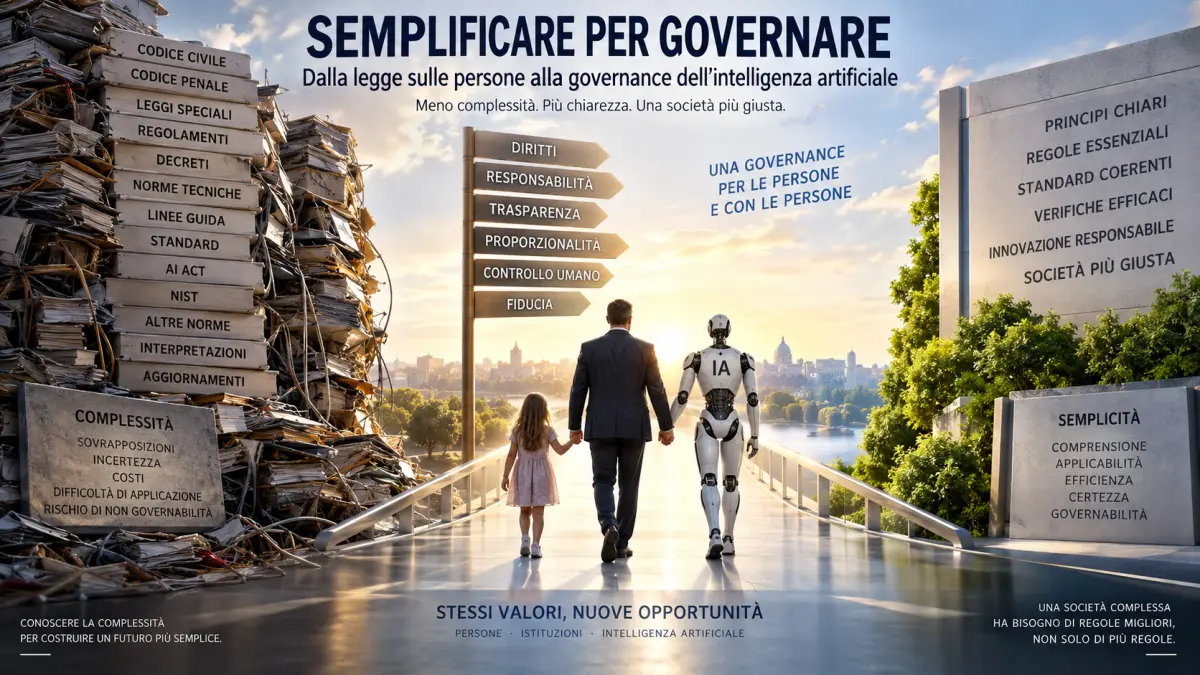
Dalla legge sulle persone alla governance dell’intelligenza artificiale
Una proposta agnostica sulla complessità normativa
La società moderna ha costruito nel tempo sistemi normativi sempre più articolati. Il diritto civile, il diritto penale, il diritto amministrativo, le norme economiche, ambientali, tecnologiche e sociali costituiscono una struttura necessaria per organizzare la convivenza, proteggere i diritti e definire responsabilità.
La stessa evoluzione sta avvenendo nel campo dell’intelligenza artificiale.
L’Unione europea ha introdotto il Regolamento (UE) 2024/1689, Artificial Intelligence Act, che stabilisce un quadro armonizzato per l’IA, comprendente divieti, requisiti per sistemi ad alto rischio, obblighi di trasparenza, governance, vigilanza e altre disposizioni. Il testo è attualmente in vigore e la versione consolidata disponibile su EUR-Lex è aggiornata al 27 luglio 2026.
Negli Stati Uniti il NIST AI Risk Management Framework (AI RMF) rappresenta invece un modello differente: è un framework volontario, non settoriale e orientato alla gestione dei rischi e alla costruzione di sistemi di IA affidabili. NIST lo definisce espressamente flessibile e adattabile a organizzazioni e contesti differenti.
Questi strumenti non sono equivalenti e non appartengono allo stesso livello giuridico. Tuttavia, entrambi fanno emergere una questione comune:
come governare sistemi sempre più complessi senza costruire una governance essa stessa eccessivamente complessa?
1. Quando la complessità diventa un problema di governance
La complessità non è necessariamente un difetto.
Una società complessa presenta problemi complessi. Nuove tecnologie, nuovi rischi e nuovi diritti possono richiedere norme specifiche.
Il problema nasce quando la quantità e l’interazione delle norme diventano tali da rendere difficile:
- comprenderle;
- applicarle;
- verificarle;
- aggiornarle;
- individuare responsabilità;
- stabilire quale norma prevalga in caso di conflitto;
- comprendere concretamente quali comportamenti siano richiesti.
L’OCSE affronta direttamente questo problema nel Regulatory Policy Outlook 2025, osservando che regole eccessivamente complicate possono creare costi e complessità per cittadini, imprese e organizzazioni e possono incidere negativamente su efficienza, innovazione e crescita. L’OCSE richiama inoltre la necessità di mantenere regole e servizi pubblici il più semplici possibile.
Non si tratta quindi di una semplice opposizione tra “più legge” e “meno legge”.
La questione è diversa:
Qual è il livello di complessità necessario affinché una norma raggiunga il proprio obiettivo senza rendere eccessivamente complesso il sistema che dovrebbe governare?
2. La stessa domanda dovrebbe essere applicata al diritto che governa le persone
Il problema non riguarda soltanto l’intelligenza artificiale.
Prima dell’IA esisteva già un problema più antico: la crescente stratificazione delle norme che regolano la società.
Codici, leggi speciali, regolamenti, decreti, disposizioni amministrative, interpretazioni giurisprudenziali e norme tecniche possono costruire nel tempo una rete estremamente articolata.
La proposta non è abolire questa rete.
È sottoporla periodicamente a una domanda fondamentale:
Questa norma è ancora necessaria?
E successivamente:
Questa norma può essere sostituita da una norma più semplice che produca lo stesso risultato?
La semplificazione, quindi, non dovrebbe essere considerata esclusivamente come riduzione delle regole.
Potrebbe essere considerata come una forma di manutenzione del sistema normativo.
Come un software necessita di essere aggiornato, ripulito dal codice inutilizzato e sottoposto a verifica, anche un sistema normativo potrebbe necessitare di una manutenzione permanente.
3. Il paradosso della governance
Esiste un possibile paradosso:
per controllare un sistema complesso si aggiungono regole; aggiungendo regole aumenta la complessità; aumentando la complessità diventa più difficile controllare il sistema.
Questo può essere rappresentato così:
Problema → nuova norma → nuova interazione → nuova complessità → nuovo problema interpretativo → nuova norma.
Se questo processo continua senza una fase strutturale di semplificazione, la governance rischia di trasformarsi in una crescita progressiva della propria complessità.
È un’ipotesi da verificare empiricamente, non una legge universale.
Ma proprio per questo potrebbe diventare oggetto di ricerca.
4. Il problema diventa ancora più interessante con l’IA
L’intelligenza artificiale introduce un elemento nuovo.
Non stiamo più regolando soltanto comportamenti umani.
Stiamo regolando:
- sistemi informatici;
- modelli;
- dati;
- processi automatizzati;
- organizzazioni che sviluppano e utilizzano IA;
- decisioni assistite o prodotte da sistemi automatizzati;
- catene di responsabilità tecnologiche.
L’AI Act europeo risponde a questa complessità costruendo un sistema articolato di obblighi e categorie. Il regolamento mira contemporaneamente alla protezione dei diritti, alla sicurezza, alla governance del mercato e alla promozione dell’innovazione.
Il NIST AI RMF segue una strada diversa: propone una struttura di gestione del rischio volontaria, flessibile e applicabile a differenti contesti.
La domanda agnostica non è quindi:
“AI Act sì o AI Act no?”
oppure:
“NIST sì o NIST no?”
La domanda è:
Quanto deve essere complessa una governance dell’IA per essere realmente efficace, verificabile e applicabile?
5. La governance dell’IA non dovrebbe diventare più difficile della tecnologia
Un sistema di governance dovrebbe essere comprensibile almeno da coloro che hanno la responsabilità di applicarlo.
Se per determinare se un sistema di IA è governato correttamente occorre attraversare una quantità crescente di norme, standard, linee guida, procedure, interpretazioni e documentazione, potrebbe emergere una nuova forma di rischio:
il rischio di non governabilità normativa.
Questo non significa che la complessità normativa produca automaticamente non conformità.
Significa che la complessità stessa dovrebbe diventare una variabile da misurare.
Potremmo quindi introdurre un nuovo controllo:
Regulatory Complexity Check
Prima di aggiungere una nuova regola:
- quale problema risolve?
- quale rischio riduce?
- quali norme esistenti già affrontano lo stesso problema?
- crea sovrapposizioni?
- crea nuovi obblighi difficili da verificare?
- può essere formulata in modo più semplice?
- può essere eliminata una norma esistente in conseguenza della nuova?
- il beneficio ottenuto giustifica la complessità introdotta?
6. Semplificare non significa deregolamentare
Questo punto è fondamentale.
Semplificazione ≠ eliminazione indiscriminata delle protezioni.
Una norma può essere semplificata mantenendo lo stesso obiettivo di sicurezza.
L’Unione europea considera già la semplificazione una componente della propria agenda “Better Regulation”. La Commissione dichiara che le norme dovrebbero essere proporzionate, stabili, coerenti e il più possibile semplici; ha inoltre fissato obiettivi di riduzione degli oneri amministrativi.
Nel 2026 la Commissione ha inoltre pubblicato una comunicazione intitolata “A Simpler, Clearer and Better Enforced EU Rulebook”, mostrando che il problema della semplicità, chiarezza e applicazione delle norme è già presente nell’agenda europea.
La proposta qui formulata sarebbe quindi un passo ulteriore:
fare della complessità normativa non soltanto un problema amministrativo, ma una variabile esplicita della governance.
7. Una possibile architettura: pochi principi, molte verifiche
Una governance semplificata non dovrebbe necessariamente essere composta da poche pagine.
Potrebbe invece avere una struttura gerarchica.
Livello 1 — Principi fondamentali
Pochi principi comprensibili:
- sicurezza;
- diritti fondamentali;
- responsabilità;
- trasparenza;
- controllo umano;
- proporzionalità.
Livello 2 — Regole operative
Requisiti specifici necessari per applicare i principi.
Livello 3 — Standard tecnici
Procedure e strumenti per dimostrare la conformità.
Livello 4 — Verifica
Evidenze verificabili che dimostrino che il sistema rispetta i requisiti.
In questo modello la complessità tecnica può rimanere elevata senza necessariamente trasformarsi in complessità normativa incontrollata.
8. Una possibile regola di PENSAI
Da questa riflessione potrebbe derivare un principio generale:
PRINCIPIO DI MINIMA COMPLESSITÀ GOVERNATIVA
Una struttura normativa dovrebbe utilizzare la minima complessità necessaria per conseguire in modo efficace, verificabile e proporzionato gli obiettivi di tutela stabiliti.
Il principio potrebbe applicarsi a due livelli simultaneamente:
Governance della società
Persona → diritti → doveri → legge → istituzioni.
Governance dell’IA
Persona → organizzazione → IA → rischio → regola → verifica.
La domanda finale rimane la stessa:
La struttura normativa aumenta realmente la capacità di governare oppure aumenta soltanto la quantità di norme da governare?
9. Dalla crescita normativa alla manutenzione normativa
Una possibile evoluzione della politica legislativa potrebbe essere passare da un modello:
“nuovo problema → nuova norma”
a un modello:
“nuovo problema → verifica delle norme esistenti → eliminazione delle sovrapposizioni → eventuale nuova norma”.
In altre parole, ogni nuova norma dovrebbe avere una sorta di costo di complessità.
Non soltanto:
Quanto costa applicarla?
ma anche:
Quanto aumenta la complessità dell’intero sistema?
Questo principio potrebbe essere applicato al diritto civile, penale, amministrativo, economico, ambientale e tecnologico, e quindi anche alla governance dell’IA.
10. Una governance che deve poter essere compresa dall’uomo
Il problema assume una dimensione ancora più importante con l’intelligenza artificiale.
Se l’umanità costruisce sistemi artificiali sempre più sofisticati e contemporaneamente costruisce sistemi normativi sempre più complessi per controllarli, potrebbe verificarsi una situazione paradossale:
l’uomo crea una tecnologia complessa e poi crea una governance talmente complessa da rendere difficile comprendere la governance stessa.
La soluzione non è necessariamente semplificare la tecnologia.
Potrebbe essere necessario semplificare il livello di governo della tecnologia.
La complessità può rimanere nel sistema tecnico.
La governance dovrebbe invece tendere, quando possibile, alla chiarezza.
11. La domanda agnostica
Non è possibile concludere, sulla base della sola complessità apparente dei testi normativi, che una determinata legge sia inefficace.
La domanda corretta è empirica.
Occorre misurare:
- numero di norme applicabili;
- sovrapposizioni;
- conflitti interpretativi;
- costi di conformità;
- tempo necessario per determinare gli obblighi;
- numero di soggetti coinvolti;
- frequenza delle modifiche;
- difficoltà di verifica;
- comprensibilità per cittadini e operatori;
- rapporto tra complessità e risultato ottenuto.
Solo dopo questa analisi si potrebbe stabilire se una determinata architettura normativa sia effettivamente troppo complessa.
Questa è la ragione per cui l’approccio deve rimanere agnostico.
Non partire dalla conclusione.
Partire dalla misurazione.
Conclusione
La società non ha necessariamente bisogno di meno regole.
Potrebbe avere bisogno di regole migliori, più coerenti, verificabili e periodicamente semplificate.
Questo vale per le norme che governano le persone e, con modalità differenti, per quelle che governano l’intelligenza artificiale.
L’AI Act europeo e il NIST AI RMF rappresentano strumenti profondamente diversi: il primo è un regolamento giuridicamente vincolante dell’Unione europea; il secondo è un framework volontario statunitense per la gestione del rischio.
Metterli sullo stesso piano sarebbe quindi tecnicamente scorretto.
Ma è legittimo porre a entrambi la stessa domanda metodologica:
La governance che stiamo costruendo è sufficientemente semplice da poter essere compresa, applicata e verificata da coloro che devono governarla?
E la domanda può essere estesa all’intero ordinamento:
Se la complessità delle regole cresce continuamente, dovrebbe esistere un limite oltre il quale la priorità non è creare nuove regole, ma semplificare quelle esistenti?
Forse il futuro della governance non sarà costruire sempre più norme.
Potrebbe essere imparare a governare anche la complessità delle norme.
Questa potrebbe essere una delle frontiere della governance del XXI secolo:
non soltanto governare le persone, le organizzazioni e l’intelligenza artificiale, ma governare la complessità del sistema con cui cerchiamo di governarle.
Fonti essenziali
- OECD, Regulatory Policy Outlook 2025 — analisi della qualità, efficacia e complessità della regolazione.
- OECD, Prospettive sulla politica della regolazione 2025, versione italiana.
- Commissione europea, Better Regulation — semplificazione, proporzionalità e riduzione degli oneri regolatori.
- Commissione europea, A Simpler, Clearer and Better Enforced EU Rulebook, 28 aprile 2026.
- Unione europea, Regolamento (UE) 2024/1689 — Artificial Intelligence Act, versione consolidata al 27 luglio 2026.
- NIST, Artificial Intelligence Risk Management Framework (AI RMF 1.0), 2023.
Disclaimer
Questo saggio è una riflessione teorica e metodologica elaborata in modalità agnostica. Non costituisce consulenza giuridica, interpretazione ufficiale dell’AI Act, del NIST AI RMF o di qualsiasi altro ordinamento, né propone l’abrogazione o la modifica di specifiche norme. L’ipotesi secondo cui una determinata complessità normativa possa ridurre la governabilità deve essere verificata caso per caso attraverso evidenze empiriche. Le fonti ufficiali indicate costituiscono il riferimento per la verifica dei contenuti normativi.
Views: 18