Governance dell’AI: regole, rischi e responsabilità
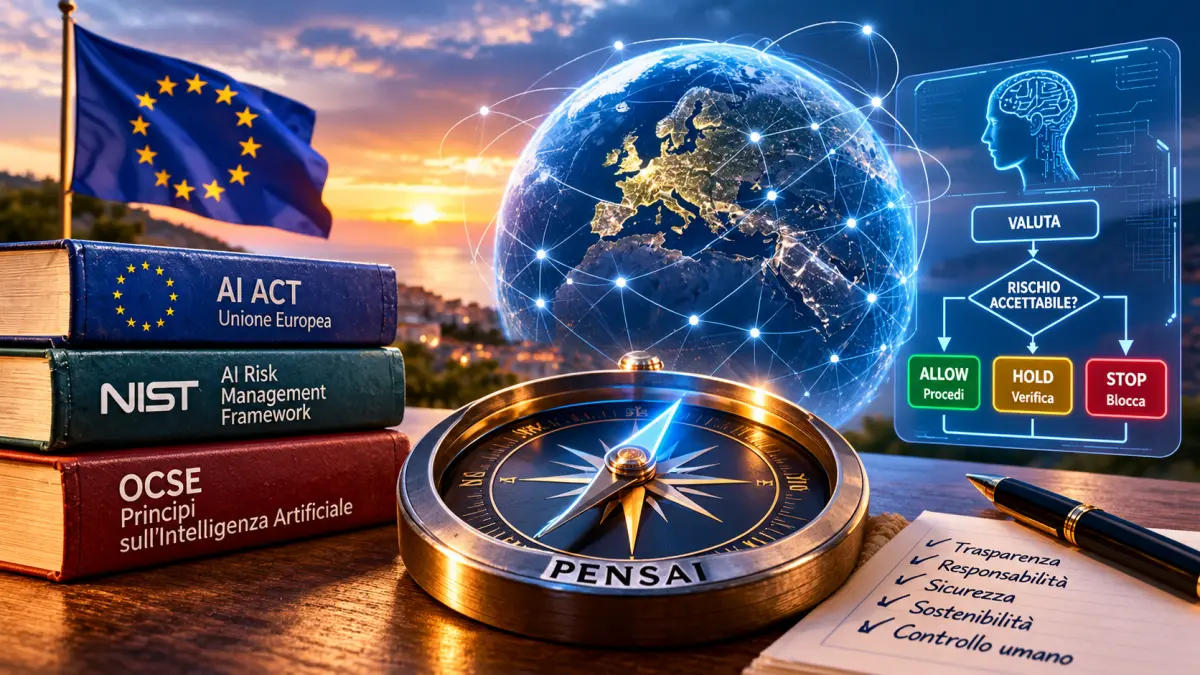
Dalle regole europee ai modelli internazionali, il problema non è soltanto sviluppare sistemi intelligenti, ma renderne verificabili le decisioni e le responsabilità.
Verso una governance universale dell’intelligenza artificiale: ipotesi, limiti e possibilità di PENSAI
Introduzione: il problema non è soltanto l’intelligenza artificiale
L’intelligenza artificiale sta diventando una componente delle attività economiche, amministrative, industriali e scientifiche. I sistemi AI non si limitano più a generare testi o elaborare informazioni: possono assistere decisioni, utilizzare strumenti, eseguire procedure e, in determinati contesti, compiere azioni con un grado crescente di autonomia.
Questa evoluzione pone una questione fondamentale: come garantire che sistemi differenti, sviluppati da organizzazioni diverse e utilizzati in Paesi con normative differenti, operino entro condizioni verificabili di sicurezza, responsabilità e controllo?
La risposta non può consistere soltanto nella pubblicazione di principi etici. I principi indicano una direzione, le norme stabiliscono obblighi e i metodi aiutano a gestire i rischi. Rimane però il problema della loro traduzione in comportamenti operativi verificabili.
Da questa esigenza nasce l’ipotesi di una governance dell’intelligenza artificiale fondata su un nucleo comune di controllo, capace di applicare regole esplicite a sistemi AI differenti.
PENSAI può essere esaminato come candidato a svolgere questa funzione. La sua eventuale validità universale, tuttavia, deve essere dimostrata attraverso esperimenti, confronti indipendenti e risultati riproducibili.
1. Che cosa significa governare l’intelligenza artificiale
La governance dell’AI è l’insieme di principi, regole, responsabilità, procedure e controlli che disciplinano progettazione, sviluppo, distribuzione e utilizzo dei sistemi di intelligenza artificiale durante il loro ciclo di vita.
Governare non significa necessariamente conoscere ogni dettaglio del funzionamento interno di un modello. Significa stabilire quali condizioni devono essere rispettate prima che un sistema venga utilizzato, quali rischi debbano essere valutati, quali evidenze debbano essere registrate e quali interventi siano necessari quando qualcosa non funziona.
Una governance operativa deve rispondere almeno a cinque domande:
- Quale obiettivo è autorizzato a perseguire il sistema?
- Quali dati e informazioni sono sufficienti per procedere?
- Quali rischi sono accettabili nel contesto specifico?
- Chi autorizza, controlla o interrompe un’azione?
- Come si può ricostruire e verificare ciò che è accaduto?
Un sistema che non risponde a queste domande può produrre risultati utili, ma non dispone necessariamente di un meccanismo completo di governo delle proprie azioni.
La distinzione è importante: prestazioni elevate non equivalgono automaticamente a decisioni affidabili, così come la capacità di spiegare una risposta non dimostra, da sola, che quella risposta sia corretta.
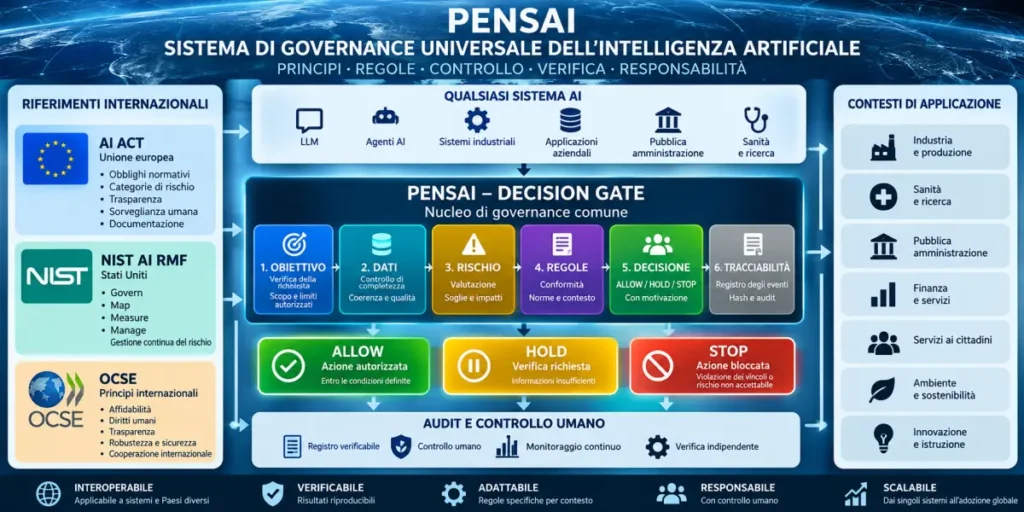
2. Tre riferimenti esistenti: AI Act, NIST e OCSE
Una proposta di governance non deve partire dal presupposto che tutto ciò che esiste sia insufficiente. Deve identificare le funzioni già coperte e verificare quale problema rimanga aperto.
Il regolamento europeo sull’intelligenza artificiale
Il Regolamento (UE) 2024/1689, noto come AI Act, stabilisce un quadro giuridico europeo per l’intelligenza artificiale, con obblighi differenziati secondo le categorie di rischio, il tipo di sistema e il ruolo degli operatori.
Il regolamento comprende disposizioni relative, tra l’altro, a pratiche vietate, sistemi ad alto rischio, trasparenza, documentazione, gestione dei rischi e sorveglianza umana nei casi previsti.
L’AI Act non prescrive un unico motore decisionale universale da installare in ogni sistema AI. Definisce invece obblighi giuridici che devono essere applicati in funzione delle condizioni pertinenti.
Le scadenze di applicazione sono progressive e devono essere verificate sulla base del testo consolidato e delle disposizioni aggiornate. Il calendario ufficiale della Commissione europea tiene conto anche delle modifiche legislative intervenute nel 2026.
Fonte: https://eur-lex.europa.eu/eli/reg/2024/1689
Il NIST AI Risk Management Framework
Il National Institute of Standards and Technology statunitense ha sviluppato l’AI Risk Management Framework, o AI RMF, per aiutare organizzazioni e operatori a identificare e gestire i rischi associati all’intelligenza artificiale.
Il quadro organizza le attività in quattro funzioni: Govern, Map, Measure e Manage. La gestione del rischio è concepita come un processo continuo, da applicare durante il ciclo di vita del sistema.
Il NIST AI RMF è un riferimento metodologico volontario, non una legge universale. Offre tuttavia una base concreta per strutturare attività di governo, analisi, misurazione e gestione.
Fonte: https://www.nist.gov/itl/ai-risk-management-framework
I principi dell’OCSE
I principi dell’Organizzazione per la cooperazione e lo sviluppo economico promuovono un’intelligenza artificiale affidabile, rispettosa dei diritti umani e dei valori democratici. Sono stati adottati nel 2019 e aggiornati nel 2024.
Riguardano, fra gli altri aspetti, crescita inclusiva, trasparenza, robustezza, sicurezza, responsabilità e cooperazione internazionale.
L’OCSE contribuisce alla convergenza internazionale dei principi di governance, ma non impone un’unica architettura tecnica.
Fonte: https://www.oecd.org/en/topics/ai-principles.html
Questi tre riferimenti svolgono funzioni differenti e complementari: l’AI Act stabilisce obblighi giuridici europei, il NIST offre un metodo di gestione del rischio e l’OCSE promuove principi condivisi.
La questione da indagare è se tali riferimenti possano essere tradotti, insieme ad altri requisiti applicabili, in un meccanismo operativo comune, verificabile e riutilizzabile.
3. L’ipotesi del nucleo universale di governance
L’ipotesi centrale è che sistemi AI differenti possano essere sottoposti a un nucleo comune di controllo, senza richiedere che utilizzino lo stesso modello, gli stessi dati o le stesse tecnologie interne.
Questo nucleo non dovrebbe sostituire il modello AI né assumere il ruolo del legislatore. Dovrebbe controllare le condizioni alle quali un’azione viene autorizzata.
L’architettura potrebbe essere composta da sei funzioni:
- Verifica dell’obiettivo: controllare che la richiesta sia definita e autorizzata.
- Verifica dei dati: rilevare informazioni mancanti, incoerenti o insufficienti.
- Valutazione del rischio: identificare conseguenze potenziali e condizioni di arresto.
- Decision Gate: determinare se procedere, sospendere o bloccare.
- Tracciabilità: registrare gli elementi necessari a ricostruire il processo.
- Controllo umano: richiedere un intervento umano quando previsto dalle regole, dal rischio o dalle incertezze rilevate.
La funzione comune sarebbe quindi il controllo del passaggio dalla decisione all’azione.
Un simile nucleo dovrebbe essere indipendente dal fornitore del modello, compatibile con implementazioni diverse e configurabile secondo il contesto applicativo. L’universalità non dovrebbe significare uniformità assoluta, ma riutilizzabilità di un meccanismo fondamentale in ambienti differenti.
Resta da dimostrare che questa separazione sia tecnicamente efficace e non introduca nuovi punti di vulnerabilità.
4. PENSAI come candidato sperimentale
PENSAI può essere sottoposto a verifica come architettura decisionale che organizza un problema, valuta alternative, applica criteri e produce una decisione motivata.
Una possibile integrazione è il gate operativo:
- ALLOW: l’azione può procedere entro le condizioni autorizzate.
- HOLD: le informazioni o le verifiche non sono sufficienti; occorre sospendere il processo.
- STOP: l’azione non deve essere eseguita perché viola un vincolo o supera una soglia di rischio definita.
Queste tre uscite non devono essere semplici etichette testuali. Devono corrispondere a comportamenti tecnici effettivi.
Per esempio, un agente AI incaricato di effettuare un acquisto non dovrebbe limitarsi a dichiarare che l’operazione è rischiosa. Il sistema di controllo dovrebbe poter impedire concretamente l’invio dell’ordine, richiedere una conferma oppure autorizzarlo entro limiti prestabiliti.
La governance diventa operativa quando la decisione di controllo produce un effetto verificabile sul sistema che deve eseguire l’azione.
PENSAI non può però essere considerato automaticamente conforme all’AI Act, superiore ai framework esistenti o universalmente applicabile. Queste sono ipotesi distinte, da dimostrare con prove specifiche.
5. Le ipotesi sperimentali
Per evitare che il progetto rimanga una dichiarazione teorica, è necessario formulare ipotesi falsificabili.
Ipotesi A — Compatibilità. Un nucleo di governance può essere integrato con modelli AI differenti senza modificare i suoi principi fondamentali di controllo.
Verifica: eseguire gli stessi casi di prova su almeno due modelli diversi e confrontare gli esiti.
Ipotesi B — Gestione dell’incertezza. Il nucleo riconosce condizioni di insufficienza informativa e sospende le azioni quando vengono superate soglie definite in anticipo.
Verifica: preparare casi con dati completi, incompleti, contraddittori e ingannevoli; misurare i casi rilevati e quelli non rilevati.
Ipotesi C — Riduzione delle azioni non autorizzate. L’integrazione del gate riduce l’esecuzione di azioni contrarie alle regole rispetto allo stesso sistema privo del gate.
Verifica: confrontare i risultati con e senza il controllo, utilizzando casi identici e criteri stabiliti prima del test.
Ipotesi D — Riproducibilità. A parità di input, configurazione e versione, il nucleo produce esiti coerenti e ricostruibili.
Verifica: ripetere le prove e controllare gli esiti, le versioni, i dati utilizzati e le motivazioni registrate.
Ipotesi E — Adattabilità normativa. Lo stesso nucleo può applicare regole differenti per contesti giuridici differenti, mantenendo invariati i controlli essenziali.
Verifica: configurare regole specifiche per almeno due contesti e sottoporre entrambe le configurazioni a una revisione indipendente.
Il mancato superamento di una prova deve poter smentire la relativa ipotesi. Se ogni errore viene giustificato a posteriori, il protocollo non è realmente falsificabile.
6. Il protocollo di validazione
Una prima sperimentazione può partire da almeno cento casi di test, distribuiti fra condizioni ordinarie, informazioni insufficienti, richieste contrarie alle regole, rischi elevati ed errori operativi.
Questo numero rappresenta una base esplorativa, non una garanzia di validità statistica. La dimensione definitiva del campione dovrà dipendere dalla frequenza degli errori attesi, dalla gravità delle conseguenze e dalla precisione richiesta.
Per ciascun caso occorre definire in anticipo:
- l’input e il contesto;
- la decisione attesa;
- i vincoli applicabili;
- le condizioni di ALLOW, HOLD e STOP;
- l’errore che determina il fallimento;
- la modalità di registrazione del risultato.
Il confronto dovrebbe includere almeno tre configurazioni: il modello senza gate, il modello con procedure di governance già disponibili e il modello integrato con PENSAI.
Questa comparazione evita di attribuire a PENSAI vantaggi che potrebbero derivare da controlli già presenti nelle altre soluzioni.
Le metriche principali dovrebbero comprendere il tasso di azioni non autorizzate, gli errori critici, i falsi blocchi, la capacità di rilevare informazioni insufficienti, la riproducibilità e il tempo aggiuntivo introdotto dal controllo.
Prima dell’esecuzione devono essere fissate le soglie di superamento. I test devono poi essere replicati da un soggetto indipendente, con accesso sufficiente al protocollo e ai risultati.
Solo risultati riproducibili permetterebbero di sostenere che il nucleo offre un vantaggio misurabile.
7. Tracciabilità, hash e responsabilità
Una governance affidabile deve rendere possibile la ricostruzione degli eventi.
Un registro può contenere identificativo del caso, versione del modello, configurazione delle regole, input pertinenti, esito del gate, autorizzazioni e riferimenti agli eventi successivi.
L’uso di SHA-256 può aiutare a rilevare modifiche ai dati registrati. Se implementato correttamente, un hash permette di verificare che un contenuto corrisponda a un’impronta digitale precedentemente registrata.
Non dimostra, però, che il contenuto originale fosse vero, che la decisione fosse corretta o che nessun evento sia stato omesso. Per garantire maggiore integrità sono necessari anche controlli sugli accessi, protezione delle chiavi, registrazioni append-only o altri meccanismi adeguati al rischio.
La tracciabilità non elimina inoltre la responsabilità umana. Una registrazione può documentare chi ha autorizzato un’azione, ma non sostituisce gli obblighi giuridici del soggetto responsabile.
La governance deve quindi distinguere fra correttezza del procedimento, correttezza del risultato e legittimità dell’azione.
8. I limiti dell’idea universale
L’ipotesi di un sistema unico incontra ostacoli reali.
Le giurisdizioni possono imporre obblighi differenti. I sistemi AI possono operare in settori con rischi e conseguenze molto diversi. Alcune applicazioni richiedono risposte in tempi estremamente brevi, mentre altre richiedono verifiche approfondite.
Un controllo troppo permissivo può consentire azioni dannose. Un controllo troppo restrittivo può impedire attività legittime e ridurre l’utilità del sistema.
Esiste inoltre il problema dell’aggiramento: un agente potrebbe tentare di eseguire un’azione attraverso uno strumento non sottoposto al gate. Per questo il controllo deve essere integrato nei punti effettivi di esecuzione, non soltanto nella produzione del testo.
Infine, un unico sistema potrebbe diventare un punto critico di guasto o di concentrazione del potere. L’universalità tecnica non deve trasformarsi automaticamente in controllo centralizzato da parte di un singolo soggetto.
La soluzione da esaminare è dunque un nucleo comune verificabile, con regole contestuali, implementazioni interoperabili e responsabilità distribuite secondo le competenze e gli obblighi applicabili.
Se per sistema unico si intende invece un unico software identico, imposto in ogni Paese e per ogni modello, la tesi è molto più forte e incontra difficoltà tecniche, istituzionali e politiche considerevoli.
9. La dimensione energetica ed economica
La governance dell’AI non è separata dai vincoli materiali. I sistemi di controllo richiedono calcolo, infrastrutture, manutenzione e personale qualificato.
Un sistema universale dovrebbe dimostrare non soltanto di essere efficace, ma anche di poter operare con costi, latenza e consumi compatibili con gli impieghi previsti.
Il criterio non può essere la semplice riduzione del consumo energetico: in applicazioni ad alto rischio, un controllo aggiuntivo può essere giustificato anche se richiede risorse ulteriori.
Occorre invece valutare il rapporto fra costo del controllo e riduzione del rischio, distinguendo i contesti nei quali una verifica leggera è sufficiente da quelli nei quali servono verifiche più profonde.
Un nucleo modulare potrebbe consentire controlli proporzionati al rischio, purché le condizioni che attivano ciascun livello siano esplicite e verificabili.
10. Il significato dell’universalità
Un sistema di governance non diventa universale perché viene definito tale dal suo autore. L’universalità deve essere una proprietà osservabile e progressivamente dimostrata.
Occorre distinguere almeno quattro livelli:
- Universalità concettuale: principi e funzioni applicabili a classi differenti di sistemi AI.
- Universalità tecnica: possibilità di integrare il nucleo in architetture diverse.
- Universalità operativa: risultati affidabili e riproducibili in contesti differenti.
- Adozione istituzionale: utilizzo effettivo da parte di organizzazioni indipendenti e riconoscimento nei processi pertinenti.
Il raggiungimento di un livello non dimostra automaticamente quello successivo.
PENSAI potrebbe essere valutato inizialmente sul piano tecnico e operativo. Un eventuale riconoscimento istituzionale richiederebbe prove ulteriori, documentazione, valutazioni indipendenti e un processo di adozione che non può essere dato per acquisito.
La proposta dovrebbe inoltre essere confrontata con alternative esistenti, evitando di presupporre che un’unica architettura sia necessariamente superiore a sistemi interoperabili differenti.
Conclusione: dalla proposta alla prova
La possibilità di una governance universale dell’intelligenza artificiale costituisce un problema concreto di ricerca e progettazione. Le norme, i framework di gestione del rischio e i principi internazionali forniscono già basi importanti, ma non equivalgono a un unico meccanismo tecnico universale.
PENSAI può essere studiato come candidato a un nucleo operativo che traduca regole e condizioni di rischio in decisioni verificabili, con autorizzazione, sospensione, blocco e tracciabilità.
La priorità non è dichiararne l’universalità, ma formulare ipotesi falsificabili, realizzare un prototipo, confrontarlo con alternative e sottoporlo a test indipendenti.
Se i risultati dimostreranno una riduzione misurabile degli errori e delle azioni non autorizzate, senza introdurre costi o blocchi ingiustificati, sarà possibile sostenere una conclusione limitata e documentata: il nucleo ha prodotto un vantaggio nelle condizioni sperimentate.
L’estensione a sistemi, settori e Paesi differenti richiederà ulteriori prove.
La tesi scientificamente sostenibile, oggi, non è che PENSAI sia già il sistema universale di governance dell’AI. È che un nucleo decisionale comune, verificabile e adattabile potrebbe costituire una possibile architettura di governance, la cui efficacia e trasferibilità devono essere dimostrate empiricamente.
Questa formulazione mantiene aperta la possibilità di un risultato positivo senza trasformare un’ipotesi in una certezza.
Fonti
- Unione europea, Regolamento (UE) 2024/1689 — Artificial Intelligence Act: https://eur-lex.europa.eu/eli/reg/2024/1689
- Commissione europea, AI Act Service Desk — calendario di applicazione: https://ai-act-service-desk.ec.europa.eu/en/ai-act/eu-ai-act-implementation-timeline
- National Institute of Standards and Technology, AI Risk Management Framework: https://www.nist.gov/itl/ai-risk-management-framework
- NIST, AI RMF Core — Govern, Map, Measure, Manage: https://airc.nist.gov/airmf-resources/airmf/5-sec-core/
- OCSE, AI Principles: https://www.oecd.org/en/topics/ai-principles.html
Disclaimer: questo saggio è stato elaborato con il supporto dell’intelligenza artificiale. Le ipotesi su PENSAI hanno carattere sperimentale e non costituiscono una certificazione di efficacia, una dichiarazione di conformità all’AI Act o una prova di universalità. Le conclusioni richiedono validazione tecnica indipendente.
Views: 1