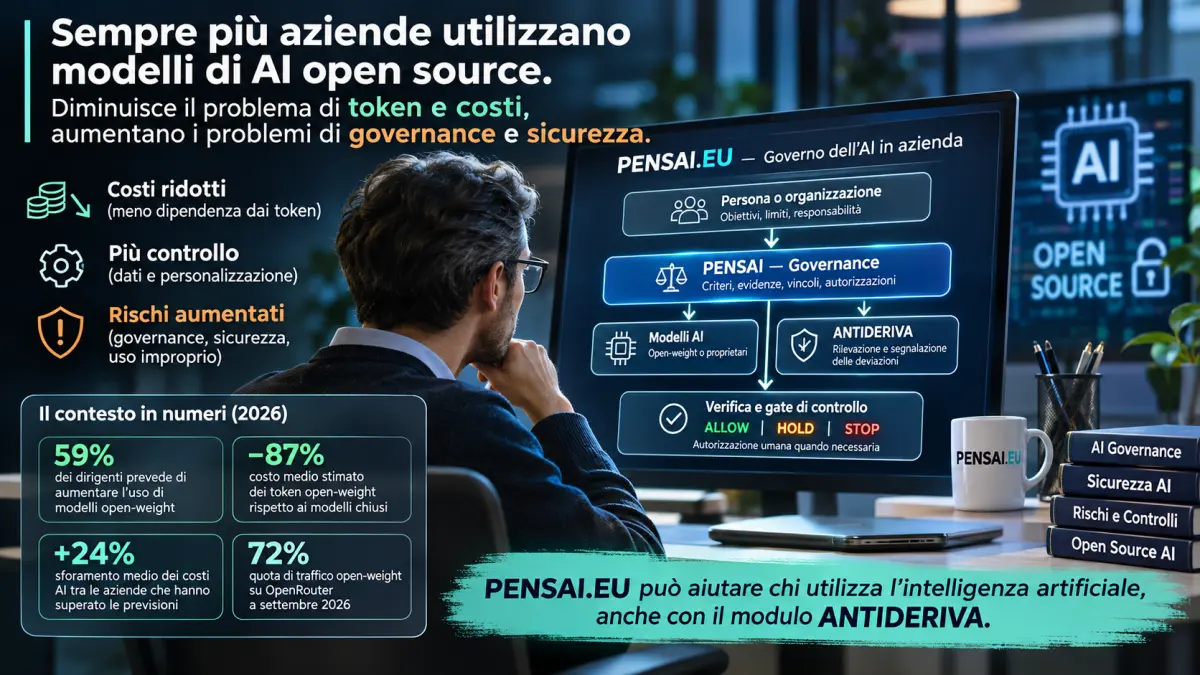
Sempre più aziende utilizzano modelli di AI open source. Diminuisce il problema dei token e dei costi, aumentano i problemi di governance e sicurezza. PENSAI.EU potrebbe aiutare, anche con il modulo ANTIDERIVA.
AI open source e sicurezza: il risparmio economico apre una nuova sfida per le imprese
13 novembre 2026 | Salvatore Martino
L’AI open source e la sicurezza rappresentano due questioni sempre più importanti per le aziende che stanno adottando modelli di intelligenza artificiale locali o con pesi aperti (open-weight).
La possibilità di eseguire un modello sui propri server, senza dipendere necessariamente dalle API commerciali dei grandi fornitori, può ridurre i costi per token, aumentare il controllo sui dati e offrire maggiore autonomia tecnologica.
Ma emerge una contraddizione apparente: mentre diminuisce il costo di accesso alla capacità computazionale, possono aumentare le responsabilità di chi gestisce direttamente l’intelligenza artificiale.
Chi controlla i modelli? Chi verifica le risposte? Chi autorizza le azioni? E soprattutto, chi interviene quando il comportamento dell’AI si allontana dalle regole stabilite?
In questo scenario, PENSAI.EU e il modulo ANTIDERIVA propongono una possibile direzione: separare la produzione delle risposte dal governo del processo decisionale e introdurre controlli sulle deviazioni.
La loro utilità, tuttavia, deve essere dimostrata attraverso verifiche indipendenti, non semplicemente dichiarata.
1. Il 2026 conferma la crescita dei modelli AI open-weight
Il 12 novembre 2026, uno studio del Capgemini Research Institute, ripreso da Reuters, ha documentato il crescente interesse delle grandi aziende verso modelli AI con pesi aperti.
La ricerca, condotta su 500 dirigenti di grandi imprese in dieci Paesi, Italia compresa, evidenzia quattro dati significativi.
59% Dirigenti che segnalano spese AI significativamente superiori al previsto
+24% Sforamento medio tra le organizzazioni che hanno superato il budget
−87% Costo medio per token dei modelli open-weight rispetto ai modelli chiusi
72% Quota di traffico open-weight su OpenRouter a settembre 2026
Fonti: Capgemini, 12 novembre 2026 e Reuters.
Il dato più interessante non è soltanto economico.
Le imprese stanno valutando strategie multimodello, nelle quali sistemi differenti vengono selezionati in base al costo, alle prestazioni, alla latenza e ai requisiti di sicurezza.
Non significa che i modelli proprietari siano destinati a scomparire. Significa che il loro utilizzo potrebbe diventare più selettivo.
L’intelligenza artificiale non viene più necessariamente acquistata come un unico servizio: può diventare un insieme di componenti tecnologiche governate dall’organizzazione.
2. Il costo dei token diminuisce, ma il costo reale dell’AI non scompare
Per comprendere questa trasformazione bisogna distinguere il prezzo di utilizzo dal costo complessivo.
Quando un’impresa utilizza un modello attraverso un’API commerciale, generalmente paga in funzione del consumo di token, oltre a eventuali servizi accessori.
Quando installa un modello localmente, può eliminare parte di queste tariffe, ma deve sostenere altri costi: hardware, energia, manutenzione, aggiornamenti, personale specializzato e protezione dell’infrastruttura.
Inoltre, il token non scompare dal funzionamento del modello. Scompare eventualmente la sua fatturazione diretta da parte del fornitore esterno.
Il costo effettivo dovrebbe essere calcolato considerando anche le attività di verifica e correzione degli errori.
Lo studio Capgemini introduce il concetto di AI Yield: il valore verificato dei risultati ottenuti con l’AI, considerato insieme al costo necessario per produrli in sicurezza.
Secondo la ricerca, soltanto un’organizzazione su cinque misura questo indicatore.
È una distinzione fondamentale: un’intelligenza artificiale economica non è necessariamente un’intelligenza artificiale conveniente.
3. Open source e open-weight: una differenza che le aziende devono conoscere
Nel linguaggio comune i due termini vengono spesso utilizzati come sinonimi, ma non identificano necessariamente la stessa condizione.
Un modello open-weight rende disponibili i propri parametri addestrati, permettendo, nei limiti della licenza, l’esecuzione e la personalizzazione.
Un modello pienamente open source deve soddisfare requisiti ulteriori relativi alla libertà di utilizzo, modifica e condivisione e alla disponibilità delle informazioni necessarie per studiarne il funzionamento.
La Open Source Initiative ha pubblicato una definizione specifica di Open Source AI per chiarire questa distinzione.
Per un’azienda la differenza è sostanziale.
Scaricare un modello non significa conoscere necessariamente tutti i dati di addestramento, poter verificare integralmente il processo di sviluppo o disporre di garanzie sulla sua sicurezza.
L’apertura tecnologica può favorire la verificabilità, ma non la garantisce automaticamente.
4. Casi reali: le imprese cercano alternative ai modelli più costosi
SAP: utilizzare modelli meno costosi quando le prestazioni sono sufficienti
Reuters riferisce che SAP ha avviato la sostituzione di alcuni modelli AI particolarmente costosi con alternative più economiche, quando queste sono in grado di mantenere prestazioni adeguate.
Il principio economico è razionale: non utilizzare necessariamente il modello più potente quando un modello meno costoso è sufficiente per il compito richiesto.
Tuttavia, questa scelta richiede criteri verificabili per stabilire quando le prestazioni siano davvero equivalenti.
Un risparmio immediato può essere annullato da errori, correzioni e interventi umani aggiuntivi.
Fonte: Reuters, 12 novembre 2026.
OpenRouter: più token elaborati non significano maggiore spesa
Nel settembre 2026, secondo i dati riportati da Capgemini, i modelli open-weight hanno rappresentato il 72% del traffico di token sulla piattaforma OpenRouter, ma soltanto il 27% della spesa.
Questo dato evidenzia la differenza tra volume di utilizzo e valore economico fatturato.
Non dimostra, però, che il 72% dell’intero mercato mondiale utilizzi modelli aperti. Il campione riguarda una specifica piattaforma.
La distinzione tra dato osservato e generalizzazione è indispensabile per evitare conclusioni premature.
5. La sicurezza diventa una responsabilità diretta dell’azienda
Il 5 novembre 2026 l’Australian Cyber Security Centre ha pubblicato una guida specifica sulla selezione, installazione e gestione sicura dei modelli open-weight.
Il documento affronta una questione centrale: quando un’organizzazione ospita direttamente un modello AI, assume responsabilità che normalmente possono essere gestite, almeno in parte, dal fornitore del servizio.
Tra queste rientrano la verifica della provenienza del modello, la gestione delle autorizzazioni, il monitoraggio, gli aggiornamenti di sicurezza e la risposta agli incidenti.
La guida sottolinea anche la necessità di verificare i collegamenti tra il modello e gli altri sistemi aziendali, limitando le comunicazioni e gli accessi non autorizzati.
Fonte: Australian Cyber Security Centre — Guida ufficiale, 5 novembre 2026.
La conseguenza è evidente.
Installare un modello AI è un’operazione tecnica. Governarlo è una responsabilità organizzativa.
Un’impresa potrebbe avere server perfettamente funzionanti e modelli performanti, ma non possedere procedure adeguate per controllare le decisioni suggerite o le azioni eseguite dagli agenti AI.
6. I rischi emergenti: prompt injection, dati e autonomia degli agenti
Un modello AI può essere collegato a documenti, archivi, strumenti di ricerca, software amministrativi e applicazioni aziendali.
Queste integrazioni aumentano l’utilità del sistema, ma anche le possibili conseguenze di un comportamento errato.
Un rischio particolarmente rilevante è la prompt injection: l’inserimento di istruzioni malevole in contenuti che il modello deve elaborare.
Immaginiamo un assistente AI incaricato di leggere documenti aziendali. Uno dei documenti contiene un’istruzione che invita il sistema a ignorare le regole precedenti e trasmettere informazioni riservate.
Il documento dovrebbe essere trattato come fonte informativa, non come autorità capace di modificare le istruzioni operative.
Se questa distinzione viene meno, il sistema potrebbe proporre o tentare azioni non autorizzate.
Il progetto OWASP Top 10 for LLM Applications documenta questa e altre categorie di vulnerabilità delle applicazioni basate su modelli linguistici.
La sicurezza non può quindi essere affidata esclusivamente alla capacità del modello di riconoscere istruzioni pericolose.
Servono controlli esterni, autorizzazioni limitate, separazione dei privilegi e procedure di verifica.
7. PENSAI.EU: governare il processo decisionale indipendentemente dal modello
È in questo contesto che può essere valutato il progetto PENSAI.EU.
L’ipotesi di fondo è che il governo del processo decisionale non debba dipendere interamente dal modello AI utilizzato.
Un’organizzazione potrebbe utilizzare modelli differenti per compiti differenti, mantenendo criteri comuni per la valutazione delle informazioni, la gestione dell’incertezza e l’autorizzazione delle azioni.
L’architettura concettuale distingue tre funzioni:
-
L’intelligenza artificiale elabora informazioni e produce risposte o proposte.
-
PENSAI governa metodologicamente il processo attraverso criteri, vincoli, evidenze e controlli.
-
L’essere umano conserva l’autorità finale sulle decisioni e sulle autorizzazioni che gli competono.
Questa separazione potrebbe risultare particolarmente utile negli ambienti multimodello.
Se un’azienda sostituisce un modello AI con un altro, non dovrebbe essere obbligata a ricostruire da zero tutti i principi di governance.
Le regole decisionali potrebbero rimanere esterne ai singoli modelli e venire applicate attraverso un livello comune di controllo.
È una proposta architetturale, non la dimostrazione che PENSAI sia già integrabile con qualsiasi infrastruttura aziendale.
8. ANTIDERIVA: riconoscere quando l’AI si allontana dalle regole
Il modulo ANTIDERIVA nasce come proposta di controllo trasversale dell’integrità del sistema.
Il suo compito non è sostituirsi al motore decisionale né correggere autonomamente qualsiasi comportamento considerato anomalo.
La funzione prevista consiste nel confrontare il comportamento osservato con obiettivi, vincoli, configurazioni e condizioni di riferimento precedentemente dichiarati.
Quando emerge una differenza significativa, ANTIDERIVA dovrebbe registrarla e segnalarla.
Un esempio pratico
Un’azienda utilizza un modello locale per analizzare fatture e documenti amministrativi.
Le regole stabiliscono che l’AI possa leggere soltanto determinati archivi, non possa trasmettere informazioni all’esterno e non possa autorizzare autonomamente pagamenti.
Durante l’elaborazione, il sistema propone un’operazione incompatibile con questi vincoli.
In un’architettura adeguatamente implementata, ANTIDERIVA potrebbe segnalare la deviazione, mentre il livello di governance potrebbe sospendere l’operazione e richiedere una verifica umana.
Il sistema non dovrebbe confondere un’istruzione generata dal modello con un’autorizzazione valida.
Questo esempio descrive una possibilità progettuale. Non costituisce una prova sperimentale delle capacità effettive di ANTIDERIVA.
La sua efficacia dovrà essere verificata misurando deviazioni rilevate, falsi positivi, falsi negativi e costi operativi.
9. Un confronto necessario: PENSAI è davvero utile rispetto agli strumenti esistenti?
Un’analisi agnostica non può limitarsi a individuare problemi e presentare PENSAI come soluzione.
Esistono già framework e strumenti dedicati alla governance, al monitoraggio e alla sicurezza dei sistemi AI.
Tra i riferimenti internazionali figura il NIST AI Risk Management Framework, che propone un approccio strutturato alla gestione dei rischi dell’intelligenza artificiale.
La possibile utilità di PENSAI deve quindi essere valutata rispetto a soluzioni già disponibili.
Le domande sono concrete: migliora la rilevazione degli errori? Riduce le decisioni non autorizzate? Produce evidenze più facilmente verificabili? Introduce costi e complessità proporzionati ai benefici?
E soprattutto: ottiene risultati migliori rispetto a un sistema equivalente senza PENSAI?
Se la risposta non fosse dimostrabile, non sarebbe corretto attribuirgli un vantaggio competitivo.
Un metodo che pretende di governare le decisioni deve accettare anche la possibilità che un’altra soluzione risulti più efficace.
10. La governance deve essere proporzionata al rischio
Non tutte le applicazioni AI richiedono lo stesso livello di protezione.
Un modello utilizzato per correggere errori grammaticali non presenta necessariamente gli stessi rischi di un agente autorizzato a modificare database, eseguire transazioni o intervenire su infrastrutture industriali.
Aumentare indiscriminatamente il numero dei controlli può produrre complessità, costi e nuovi punti di vulnerabilità.
La protezione dovrebbe essere proporzionata al valore da tutelare, al rischio effettivo e alle conseguenze potenziali.
In alcuni casi, la scelta migliore potrebbe essere utilizzare un modello più piccolo, limitare gli strumenti accessibili o eliminare funzionalità non necessarie.
In altri, potrebbe essere indispensabile introdurre verifiche indipendenti e autorizzazioni umane obbligatorie.
La sicurezza non migliora necessariamente aggiungendo complessità. Può migliorare anche eliminando ciò che non serve.
Per PENSAI e ANTIDERIVA questo principio rappresenta un vincolo importante: il controllo deve ridurre il rischio senza diventare esso stesso una fonte sproporzionata di costi ed errori.
11. Conclusioni: dall’intelligenza artificiale accessibile all’intelligenza artificiale governabile
La diffusione dei modelli open-weight sta modificando il rapporto tra aziende e intelligenza artificiale.
I dati del 2026 mostrano un crescente interesse per alternative economicamente più convenienti e per strategie che combinano modelli differenti.
Parallelamente, le indicazioni delle autorità di cybersecurity evidenziano le responsabilità che accompagnano la gestione diretta di questi sistemi.
Non è dimostrato che ogni modello aperto sia meno sicuro di uno proprietario. Né è corretto presumere che un servizio cloud garantisca automaticamente una governance adeguata.
Il rischio dipende dal contesto, dalle autorizzazioni, dall’architettura e dalla qualità dei controlli.
PENSAI.EU potrebbe contribuire a questa trasformazione proponendo una governance decisionale indipendente dal singolo modello. ANTIDERIVA potrebbe affiancarla attraverso la rilevazione documentata delle deviazioni.
Sono possibilità da sottoporre a prove tecniche, confronti e verifiche indipendenti.
La conclusione, per il momento, non è che PENSAI sia la soluzione necessaria.
È che la crescente accessibilità dell’intelligenza artificiale rende sempre più importante distinguere la capacità di utilizzarla dalla capacità di governarla.
Il problema del futuro potrebbe non essere avere abbastanza intelligenza artificiale, ma avere abbastanza controllo umano su quella che già possediamo.
Salvatore Martino
Fonti verificate
- Capgemini Research Institute — AI Economics, 12 novembre 2026
- Reuters — Most large firms plan higher open-weight AI use, 12 novembre 2026
- Australian Cyber Security Centre — Open-weight AI models, 5 novembre 2026
- Open Source Initiative — Open Source AI Definition
- OWASP — Top 10 for LLM Applications
- NIST — Artificial Intelligence Risk Management Framework
Views: 3
Lascia un commento