La sicurezza non si misura da quanto aggiungiamo, ma da quanto sappiamo eliminare
Proporzionalità, sicurezza per sottrazione e razionalità: un principio applicabile alla vita quotidiana, alla tecnologia e all’intelligenza artificiale.
La protezione migliore non è necessariamente quella più costosa, complessa o tecnologicamente avanzata. È quella che risponde al rischio reale, protegge il valore effettivo e non spreca risorse.
1. Una serratura può costare più di una porta?
Immaginiamo di acquistare una porta blindata e di scoprire che la serratura proposta costa quanto la porta stessa, oppure persino di più.
È commercialmente possibile. Una serratura di alta sicurezza può contenere meccanismi sofisticati, cilindri speciali, sistemi antimanipolazione e caratteristiche tecniche particolari.
Ma c’è una domanda che precede qualsiasi valutazione commerciale:
È razionale spendere per proteggere qualcosa più di quanto sia ragionevole rispetto al valore che intendiamo proteggere?
Non esiste una risposta universale. Una porta può custodire beni di grande valore, documenti insostituibili o oggetti affettivamente importanti. Il rischio, inoltre, non coincide necessariamente con il valore economico del contenuto.
Tuttavia, la domanda apre una riflessione più ampia: la sicurezza deve essere progettata in funzione di ciò che protegge, non della quantità di protezioni che il mercato è in grado di vendere.
2. La cassaforte non deve diventare più preziosa del suo contenuto
Una cassaforte rappresenta bene il problema.
Se custodisce oggetti di valore limitato, un investimento sproporzionato nella sua protezione potrebbe essere economicamente irrazionale.
Se invece custodisce documenti insostituibili, informazioni strategiche o beni dal valore non quantificabile, una protezione costosa può essere perfettamente giustificata.
La questione, quindi, non è risparmiare a ogni costo.
È stabilire una proporzione ragionevole tra:
- Valore di ciò che viene protetto.
- Probabilità di perdita o compromissione.
- Gravità del danno potenziale.
- Costo della protezione.
- Efficacia delle alternative disponibili.
La sicurezza non è un prodotto da acquistare nella versione più costosa. È un sistema da progettare sulla base di un rischio.
3. Il paradosso: aggiungere protezioni può aumentare le vulnerabilità
Siamo abituati a pensare che maggiore sicurezza significhi aggiungere qualcosa: un’altra serratura, un altro dispositivo, un altro controllo, un altro software, un altro livello di autorizzazione.
Ma ogni elemento aggiunto introduce anche complessità.
Un dispositivo deve essere configurato, aggiornato, mantenuto e controllato. Un sistema aggiuntivo può diventare un nuovo punto di errore. Una procedura troppo complessa può indurre le persone ad aggirarla.
Di conseguenza, aumentare il numero delle protezioni non significa necessariamente aumentare la sicurezza complessiva.
La ricerca scientifica sulla progettazione dei sistemi informatici ha affrontato da tempo questo problema.
Nel 1975 Jerome H. Saltzer e Michael D. Schroeder pubblicarono The Protection of Information in Computer Systems, un importante lavoro scientifico sui principi di progettazione dei sistemi di protezione.
Tra i principi individuati troviamo l’economia dei meccanismi (Economy of Mechanism): mantenere semplici e contenuti i meccanismi di sicurezza.
Non è una teoria del risparmio economico. È un principio di progettazione della sicurezza.
La complessità non controllata può diventare essa stessa una fonte di vulnerabilità.
4. La sicurezza per sottrazione
Qui arriviamo a un aspetto ancora più interessante.
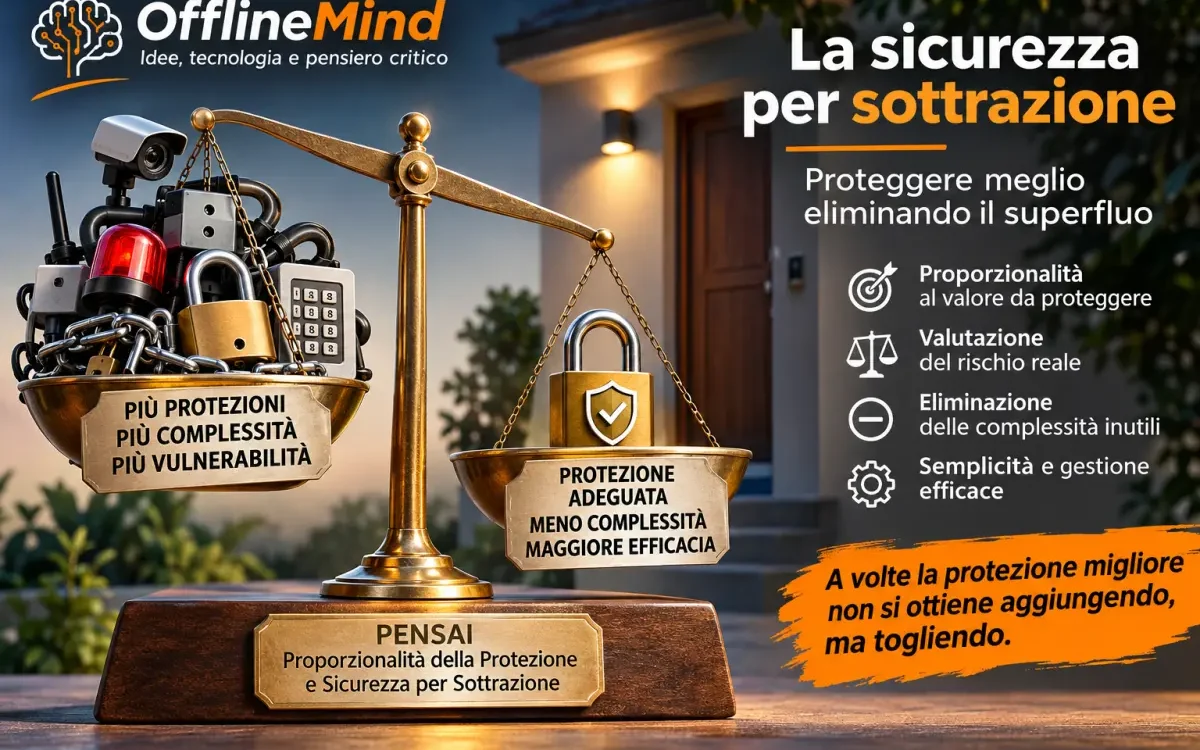
Non sempre una protezione migliora aggiungendo dispositivi, controlli e livelli di complessità.
Talvolta migliora eliminando ciò che non serve.
Possiamo chiamare questo approccio sicurezza per sottrazione.
Non significa togliere protezioni indiscriminatamente. Significa individuare ciò che non contribuisce realmente alla sicurezza e rimuoverlo.
Possiamo distinguere tre operazioni:
Aggiungere: introdurre una protezione quando esiste un rischio non adeguatamente coperto.
Sottrarre: eliminare dispositivi, autorizzazioni, procedure e complessità superflue che aumentano i costi o introducono nuove vulnerabilità.
Adeguare: mantenere un sistema di protezione coerente con il valore protetto e con il rischio residuo.
La sottrazione deve essere selettiva e verificata. Eliminare un controllo essenziale può aumentare il rischio anziché ridurlo.
Il risultato ricercato non è un sistema con meno sicurezza, ma un sistema con meno elementi inutili e una protezione complessivamente più efficace.
5. La ricerca scientifica e la riduzione della complessità
Questa riflessione trova riscontri concreti nella ricerca scientifica.
Nel 2011 Pratyusa K. Manadhata e Jeannette M. Wing pubblicarono An Attack Surface Metric, uno studio dedicato alla misurazione della superficie di attacco dei sistemi informatici.
Il concetto è semplice ma importante: ogni interfaccia, servizio, canale di comunicazione o elemento esposto può rappresentare una possibile opportunità per un attaccante.
Ridurre la superficie di attacco può contribuire a diminuire il rischio.
Non si tratta soltanto di aggiungere strumenti difensivi, ma anche di ridurre le possibilità attraverso le quali un sistema può essere compromesso.
Un altro riferimento importante è la pubblicazione NIST SP 800-30 Revision 1, Guide for Conducting Risk Assessments.
Il National Institute of Standards and Technology propone un approccio strutturato alla valutazione dei rischi, considerando minacce, vulnerabilità, probabilità e conseguenze.
Il messaggio è chiaro: le contromisure devono derivare da una valutazione del rischio, non da un accumulo indiscriminato di strumenti.
Questi studi non dimostrano che ogni riduzione produca automaticamente maggiore sicurezza. Dimostrano però che semplicità, riduzione delle esposizioni e valutazione del rischio sono elementi riconosciuti nella progettazione dei sistemi protetti.
6. La proporzionalità nella vita quotidiana
Il principio non riguarda soltanto la tecnologia.
Pensiamo a una casa, a un’automobile, a un’attività commerciale o a un piccolo ufficio.
Possiamo riempire ogni ambiente di dispositivi, telecamere, sensori, allarmi e sistemi di controllo. Ma dobbiamo domandarci se ogni elemento aggiunto produca un beneficio concreto.
Un sistema troppo complicato può diventare difficile da gestire. Può richiedere manutenzione continua, generare falsi allarmi e creare dipendenze da dispositivi che non sappiamo più controllare autonomamente.
La protezione deve essere comprensibile, mantenibile e verificabile.
Non deve trasformarsi in un problema aggiuntivo.
7. L’intelligenza artificiale: proteggere senza sovraccaricare
Lo stesso ragionamento riguarda l’intelligenza artificiale.
Oggi assistiamo alla diffusione di sistemi sempre più complessi, spesso dotati di numerosi livelli di controllo, filtri, verifiche e procedure.
Alcuni sono indispensabili. Altri potrebbero essere ridondanti o non adeguati al rischio specifico.
Un’applicazione che organizza fotografie personali non presenta necessariamente le stesse conseguenze di un sistema che contribuisce a decisioni riguardanti il lavoro, il credito, la salute o i diritti delle persone.
Una governance razionale deve distinguere.
Il Regolamento europeo sull’intelligenza artificiale, Regolamento (UE) 2024/1689, adotta un’impostazione basata sul rischio. La natura e il contenuto degli obblighi variano in funzione dell’intensità e della portata dei rischi generati dai sistemi.
Questo non significa che i sistemi a rischio inferiore siano privi di responsabilità. Significa che la gestione delle garanzie deve essere commisurata alla natura e alle conseguenze dell’applicazione.
La sicurezza deve essere adeguata, non semplicemente abbondante.
8. La posizione di PENSAI: proporzionalità e sottrazione
PENSAI propone di trasformare queste osservazioni in un principio di progettazione e valutazione delle decisioni.
Il principio si articola in due dimensioni complementari.
A. Principio di proporzionalità della protezione
Il livello di protezione deve essere adeguato:
- Al valore del bene.
- Al rischio concreto.
- Al danno potenziale.
- Alle risorse disponibili.
- Alle conseguenze di un’eventuale perdita.
B. Principio di sicurezza per sottrazione
Prima di aggiungere nuove protezioni occorre verificare se sia possibile migliorare la sicurezza eliminando:
- Componenti superflui.
- Autorizzazioni eccessive.
- Procedure ridondanti.
- Servizi inutilizzati.
- Punti di accesso non necessari.
- Complessità che non producono benefici dimostrabili.
La seconda dimensione introduce una domanda spesso trascurata:
Possiamo ottenere una protezione migliore togliendo qualcosa anziché aggiungendo qualcos’altro?
Per PENSAI questa domanda dovrebbe precedere ogni decisione di incremento della complessità.
La regola operativa PENSAI
Il processo decisionale può essere sintetizzato in cinque passaggi:
- Identificare il valore da proteggere.
- Valutare il rischio e il danno potenziale.
- Individuare le protezioni realmente necessarie.
- Eliminare le complessità e le ridondanze ingiustificate.
- Verificare che il sistema risultante mantenga un livello di sicurezza adeguato.
La sottrazione deve essere verificata: se eliminare un elemento aumenta il rischio residuo oltre il livello accettabile, quell’elemento deve essere mantenuto.
Non si tratta di applicare una formula matematica universale al costo della protezione, ma di utilizzare una valutazione razionale e documentabile.
9. Una riflessione che va oltre la tecnologia
Forse il problema più grande della nostra epoca è la convinzione che ogni difficoltà possa essere risolta aggiungendo qualcosa.
Più tecnologia, più controlli, più dispositivi, più procedure, più informazioni, più complessità.
Ma non sempre l’accumulo rappresenta progresso.
La capacità di progettare consiste anche nel riconoscere ciò che non serve, nel distinguere l’indispensabile dal superfluo e nell’avere il coraggio di eliminare ciò che non produce un beneficio proporzionato.
La semplicità non è necessariamente sinonimo di debolezza. La complessità non è necessariamente sinonimo di qualità.
Una serratura costosa non rende automaticamente sicura una casa. Un software con numerose funzioni non è automaticamente più affidabile. Un’intelligenza artificiale con più livelli di controllo non è automaticamente più responsabile.
La qualità di un sistema si misura anche dalla capacità di raggiungere il proprio obiettivo senza introdurre problemi ulteriori.
10. La conclusione: proteggere meglio, non proteggere di più
La riflessione iniziale sulla serratura e sulla porta blindata ci conduce a una questione molto più ampia.
La sicurezza deve essere considerata un investimento finalizzato, non un accumulo di strumenti.
Il valore protetto, il rischio reale e il danno potenziale devono determinare il livello di protezione necessario.
E prima di aggiungere qualcosa, dovremmo sempre domandarci se non sia possibile ottenere un risultato migliore eliminando ciò che è superfluo.
PENSAI individua in questo ragionamento un principio di razionalità applicabile a molti ambiti della vita e della tecnologia.
Non dobbiamo confondere la quantità delle protezioni con la qualità della sicurezza.
La vera capacità di proteggere consiste nel sapere cosa mantenere, cosa migliorare e cosa eliminare.
Perché qualche volta la sicurezza migliore non nasce da ciò che aggiungiamo, ma da ciò che abbiamo finalmente il buon senso di togliere.
Fonti scientifiche e documentali
- Saltzer, J. H. e Schroeder, M. D. (1975) – The Protection of Information in Computer Systems, Proceedings of the IEEE, 63(9), 1278–1308.
DOI: 10.1109/PROC.1975.9939
Microsoft Research – Scheda dello studio - Manadhata, P. K. e Wing, J. M. (2011) – An Attack Surface Metric, IEEE Transactions on Software Engineering, 37(3), 371–386.
DOI: 10.1109/TSE.2010.60 - NIST (2012) – SP 800-30 Revision 1: Guide for Conducting Risk Assessments.
Documento ufficiale NIST - Unione europea (2024) – Regolamento (UE) 2024/1689 sull’intelligenza artificiale.
Testo ufficiale EUR-Lex
Nota editoriale: questo saggio è stato elaborato con il supporto dell’intelligenza artificiale. Le riflessioni e la responsabilità editoriale restano dell’autore.
Views: 1
Lascia un commento