Chi controlla la sicurezza dei sistemi IA locali e protegge i nostri computer? Il ruolo della cybersicurezza, della governance PENSAI e del modulo AntiDeriva.
La diffusione dell’intelligenza artificiale in locale sta aprendo una nuova frontiera tecnologica. Ma mentre milioni di utenti installano modelli, applicazioni e agenti autonomi, chi verifica la sicurezza del software e chi protegge i computer collegati a Internet?
1. La nuova frontiera dell’intelligenza artificiale domestica
Negli ultimi tempi si moltiplicano i repository pubblici che consentono di installare intelligenze artificiali direttamente sui propri computer.
GitHub, Hugging Face e altre piattaforme ospitano progetti, modelli, applicazioni, librerie e strumenti che permettono anche a utenti non specializzati di avvicinarsi all’IA locale.
Il vantaggio è evidente: maggiore autonomia, possibilità di lavorare offline, controllo sui propri dati e minore dipendenza dai servizi cloud.
Ma esiste un aspetto che merita maggiore attenzione.
Chi verifica che ciò che installiamo sia realmente sicuro?
Un repository pubblico non è automaticamente un software verificato. La disponibilità del codice sorgente non equivale a una certificazione di sicurezza. Anche un progetto open source può contenere vulnerabilità, dipendenze compromesse o componenti malevoli.
Inoltre, installare un modello localmente non significa necessariamente isolare il computer dalla rete.
Il programma che lo gestisce potrebbe comunicare con server esterni, scaricare componenti aggiuntivi, accedere ai documenti personali o utilizzare il terminale del sistema operativo.
La distinzione tra IA locale e sistema informatico isolato è quindi fondamentale.
2. Il problema della sicurezza della filiera
La sicurezza non riguarda soltanto il modello di intelligenza artificiale, ma l’intera catena tecnologica:
Repository dal quale viene scaricato il software.
Codice dell’applicazione.
Librerie e dipendenze esterne.
Modello e relativi pesi.
Sistema di installazione e aggiornamento.
Autorizzazioni concesse all’applicazione.
Connessioni Internet e accesso alla rete domestica.
Un attacco può arrivare da uno qualsiasi di questi livelli.
L’OWASP, organizzazione internazionale impegnata nella sicurezza del software, identifica tra i rischi specifici dei sistemi generativi la compromissione della catena di fornitura, la divulgazione di informazioni riservate, la manipolazione degli input e l’eccessiva autonomia degli agenti artificiali.
Non si tratta soltanto di proteggere il modello: occorre proteggere tutto ciò che gli permette di operare. OWASP – Top 10 per le applicazioni LLM.
3. Chi controlla? La responsabilità è frammentata
Non esiste un unico soggetto che garantisca la sicurezza dell’intero sistema.
| Soggetto | Ambito di responsabilità |
|---|---|
| Piattaforme repository | Gestione della piattaforma e strumenti di sicurezza |
| Sviluppatori | Qualità, vulnerabilità e manutenzione del codice |
| Distributori | Provenienza e integrità dei pacchetti distribuiti |
| Produttori dei sistemi operativi | Protezione e aggiornamento del sistema |
| Autorità di sicurezza | Prevenzione, coordinamento e vigilanza secondo le rispettive competenze |
| Utenti | Installazione, configurazione e gestione dei permessi |
Il problema è che queste responsabilità non costituiscono automaticamente una garanzia complessiva.
L’ENISA, Agenzia dell’Unione europea per la cybersicurezza, nel suo Threat Landscape 2026, evidenzia come le dipendenze tecnologiche allarghino la superficie di attacco e richiedano maggiore attenzione alla sicurezza della filiera digitale.
La questione assume particolare rilevanza quando il computer non è utilizzato soltanto per produrre testi, ma diventa un ambiente operativo nel quale un agente IA può leggere file, eseguire comandi e interagire con applicazioni esterne.
4. La normativa europea: un quadro in evoluzione
L’Unione europea ha già introdotto strumenti normativi che affrontano parti di questo problema.
Il riferimento principale per la sicurezza dei prodotti digitali è il Regolamento UE 2024/2847 – Cyber Resilience Act.
Il regolamento stabilisce requisiti di cybersicurezza per i prodotti con elementi digitali, comprendendo obblighi relativi alla progettazione, allo sviluppo, alla gestione delle vulnerabilità e agli aggiornamenti di sicurezza.
La sua applicazione è progressiva: alcune disposizioni si applicano dall’11 giugno 2026, altre dall’11 settembre 2026, mentre l’applicazione generale è prevista dall’11 dicembre 2027.
Occorre però una precisazione: non ogni repository pubblicato su Internet diventa automaticamente un prodotto soggetto al regolamento. Il campo di applicazione dipende dalla natura del software, dalle modalità con cui viene distribuito e dalle condizioni previste dalla normativa. Il regolamento contempla anche specifiche esclusioni per determinati software open source.
Un secondo riferimento è il Regolamento europeo sull’intelligenza artificiale, UE 2024/1689 – AI Act.
L’AI Act disciplina i sistemi di IA secondo un approccio basato sul rischio, ma non deve essere confuso con una certificazione generale di sicurezza informatica dei computer sui quali vengono installati.
Sono due piani complementari, non intercambiabili.
5. La posizione di PENSAI: governare prima di autorizzare
È proprio in questo spazio che si colloca la proposta architetturale di PENSAI.
PENSAI non nasce come antivirus, firewall o sistema di rilevamento delle intrusioni. La sua funzione è differente: governare i processi decisionali e le condizioni nelle quali un sistema intelligente può essere autorizzato a produrre conseguenze operative.
Il principio è semplice:
La capacità di un’intelligenza artificiale di eseguire un’operazione non equivale all’autorizzazione a eseguirla.
Questa distinzione diventa particolarmente importante con gli agenti locali.
Un sistema può essere tecnicamente capace di:
-
Accedere a documenti personali.
-
Modificare o cancellare file.
-
Eseguire script.
-
Installare componenti.
-
Interagire con applicazioni.
-
Collegarsi a servizi esterni.
Ma ogni capacità dovrebbe essere sottoposta a una valutazione preventiva dei rischi e dei permessi.
Il modulo decisionale PENSAI propone un processo strutturato:
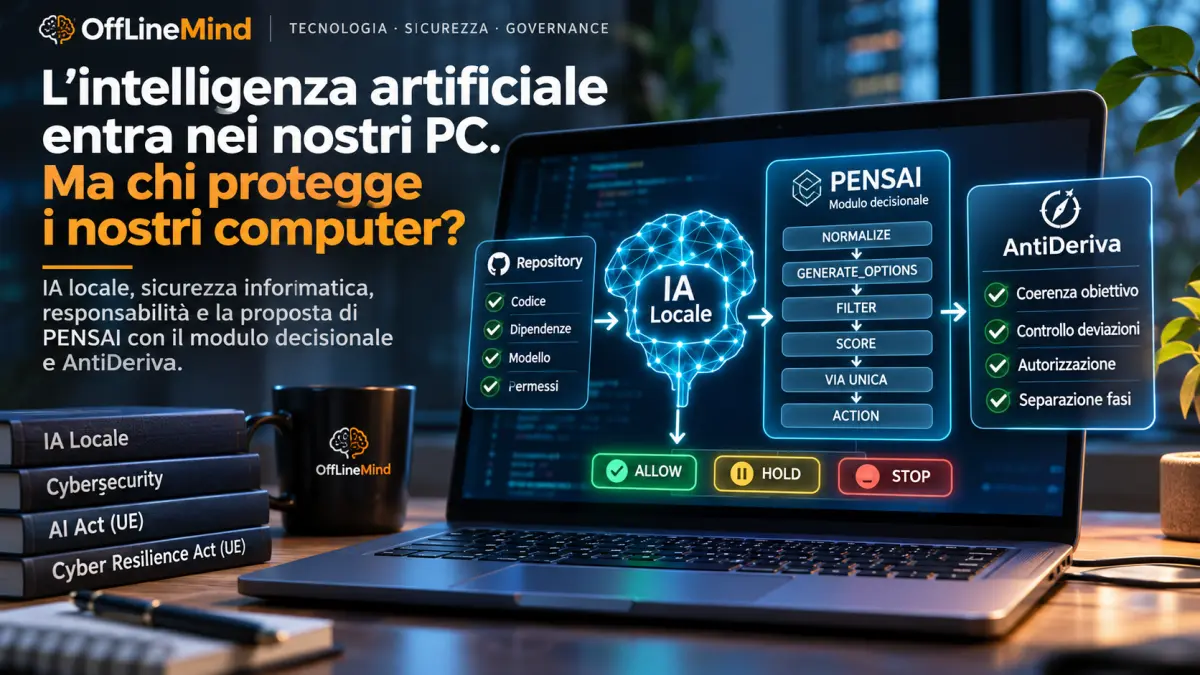
NORMALIZE → GENERATE_OPTIONS → FILTER → SCORE → VIA UNICA → ACTION.
La valutazione considera vincoli, rischi, affidabilità delle informazioni e necessità di supervisione umana.
Gli esiti ALLOW, HOLD e STOP rappresentano tre condizioni distinte:
-
ALLOW: operazione ammessa secondo le regole definite.
-
HOLD: operazione sospesa in attesa di ulteriori verifiche o autorizzazioni.
-
STOP: operazione non autorizzata.
Applicato agli agenti IA locali, questo approccio potrebbe diventare un livello di controllo tra la proposta generata dall’intelligenza artificiale e l’esecuzione concreta.
Non basta quindi chiedere a un agente se un’operazione sia opportuna: occorre stabilire chi o che cosa abbia il potere di autorizzarla.
6. AntiDeriva: impedire che la possibilità diventi automaticamente azione
Un ulteriore elemento della proposta PENSAI è il modulo AntiDeriva.
Il problema affrontato è la possibile perdita di coerenza tra obiettivo iniziale, istruzioni successive e comportamento operativo del sistema.
Un agente può iniziare con un compito circoscritto e, attraverso passaggi successivi, arrivare a proporre operazioni non comprese nell’intenzione originaria.
In un ambiente con accesso al computer e alla rete, questa eventualità merita attenzione.
AntiDeriva si colloca quindi come presidio concettuale e architetturale per mantenere la separazione tra:
-
Obiettivo iniziale.
-
Generazione delle proposte.
-
Verifica della coerenza.
-
Autorizzazione.
-
Esecuzione.
Il suo contributo non consiste nel riconoscere automaticamente ogni malware o ogni attacco informatico, ma nel contrastare la deriva del comportamento rispetto ai vincoli stabiliti.
La combinazione tra modulo decisionale e AntiDeriva suggerisce una possibile architettura nella quale l’agente non possa trasformare autonomamente ogni propria conclusione in un’operazione autorizzata.
È una proposta da sperimentare e validare tecnicamente, non una protezione già certificata.
7. La convergenza con gli standard internazionali
Questa impostazione può essere confrontata con framework già esistenti.
Il NIST AI Risk Management Framework, sviluppato dal National Institute of Standards and Technology statunitense, organizza la gestione del rischio attraverso quattro funzioni:
-
GOVERN: definire responsabilità e regole.
-
MAP: identificare contesto e rischi.
-
MEASURE: misurare e valutare.
-
MANAGE: gestire e trattare i rischi.
Il framework considera anche i componenti di terze parti e la supervisione umana.
Sul versante della sicurezza dello sviluppo software troviamo invece il NIST Secure Software Development Framework – SP 800-218, che propone pratiche per ridurre le vulnerabilità durante il ciclo di sviluppo e manutenzione dei prodotti software.
Questi riferimenti non dimostrano che PENSAI sia equivalente o conforme a tali framework. Offrono piuttosto un terreno concreto per confrontare, verificare e sperimentare la sua architettura.
8. Che cosa dovrebbe fare concretamente un utente?
Prima di installare un’intelligenza artificiale locale, sarebbe opportuno adottare alcune precauzioni:
| Controllo | Obiettivo |
|---|---|
| Verifica SHA-256 | Controllare l’integrità dei file |
| Firma digitale | Verificare l’autenticità del distributore |
| Analisi dipendenze | Individuare componenti vulnerabili |
| Sandbox | Limitare l’accesso al sistema |
| Firewall | Controllare le comunicazioni di rete |
| Backup | Ridurre le conseguenze di un incidente |
| Permessi minimi | Limitare le capacità dell’agente |
L’ENISA ha pubblicato anche una guida specifica per l’utilizzo sicuro dei package manager, strumenti frequentemente utilizzati per installare dipendenze software: ENISA – Technical Advisory for Secure Use of Package Managers.
Per gli sviluppatori è inoltre importante il concetto di SBOM (Software Bill of Materials), un inventario dei componenti software utilizzati, che permette di migliorare la trasparenza della filiera.
Un riferimento è la guida congiunta CISA – Securing the Software Supply Chain.
9. La domanda che rimane aperta
Stiamo entrando in una fase nella quale l’intelligenza artificiale non si limita più a rispondere alle nostre domande.
Può operare sui nostri computer, utilizzare strumenti, modificare documenti, interagire con applicazioni e collegarsi alla rete.
La democratizzazione dell’intelligenza artificiale è un fenomeno tecnologico importante, ma porta con sé una responsabilità che non può essere ignorata.
Non possiamo chiedere a ogni cittadino di diventare contemporaneamente esperto di informatica, sicurezza delle reti, sviluppo software e intelligenza artificiale.
Occorre una filiera più responsabile, nella quale sviluppatori, distributori, piattaforme e istituzioni contribuiscano a rendere verificabili i sistemi distribuiti.
È qui che PENSAI propone una riflessione ulteriore: affiancare alla sicurezza dell’infrastruttura una governance delle decisioni e delle azioni.
Non per sostituire gli strumenti di cybersicurezza esistenti, ma per affrontare un problema complementare: il controllo di ciò che un sistema intelligente è autorizzato a fare.
La vera questione non è soltanto chi controlla l’intelligenza artificiale. È anche chi controlla i poteri che le concediamo sui nostri computer.
E forse dovremmo iniziare a porci questa domanda prima di installare il prossimo agente artificiale.
Riferimenti e documentazione
Articolo elaborato con il supporto dell’intelligenza artificiale. Le considerazioni su PENSAI e AntiDeriva descrivono proposte architetturali da sottoporre a verifica e validazione indipendente.
Disclaimer: OffLineMind – Analisi indipendente. Nessuna sponsorizzazione o affiliazione commerciale.
Views: 6
Lascia un commento